
Lohnt sich eine Hardware-Firewall für das Heimnetzwerk?
Wann sich eine Hardware-Firewall für zuhause lohnt: Unterschiede zur Software-Firewall, Grenzen der Fritzbox, Einrichtung und kostenlose Systeme.
Datum19.11.2026 Stand21.11.2026 RubrikInformatik & Technik Lesezeit10 Min. Risikoim Blick
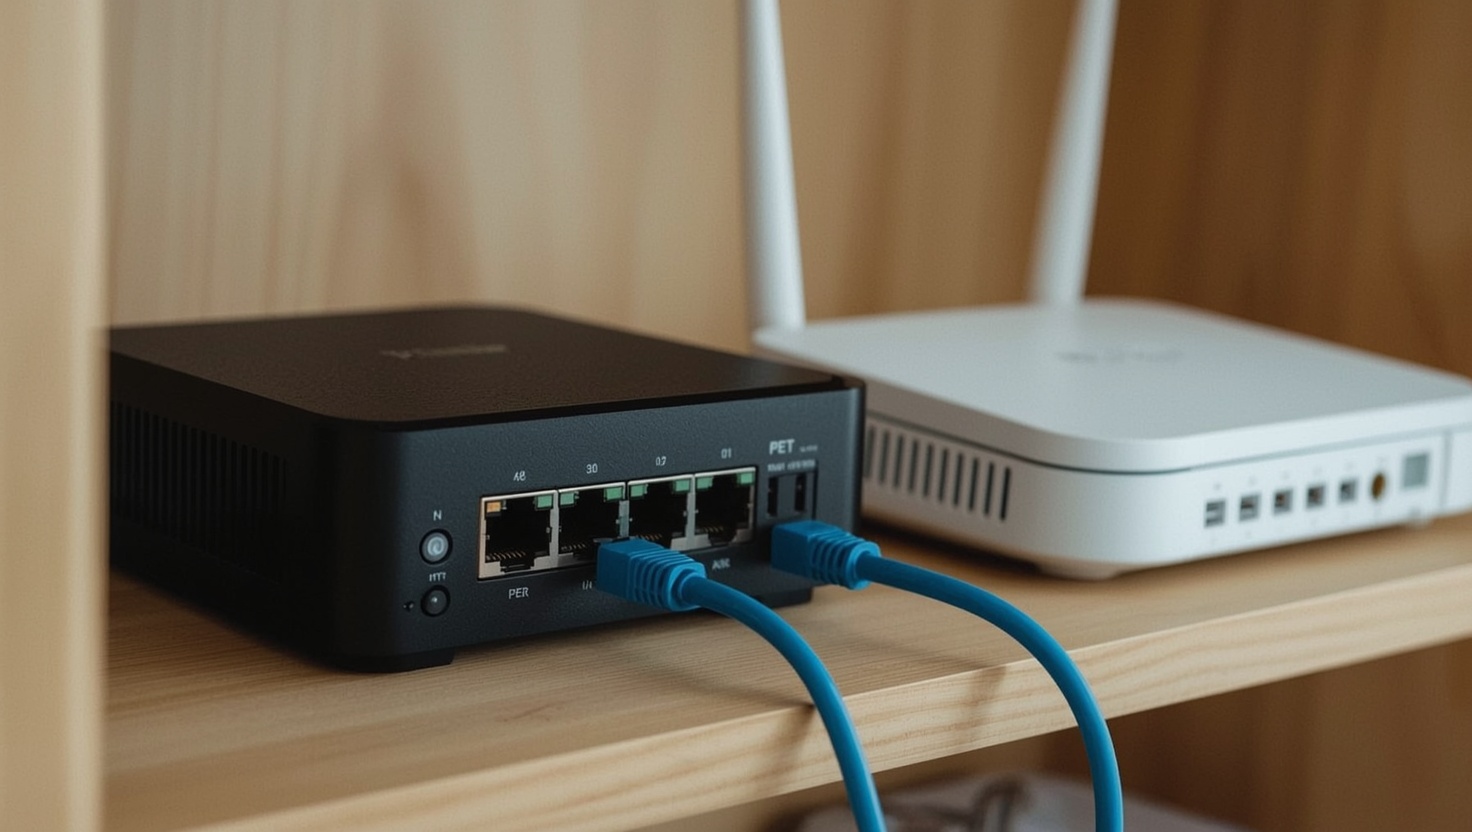
Eine Hardware-Firewall für zuhause ist ein eigenes Gerät, das zwischen Internetanschluss und Heimnetzwerk sitzt und jeden Datenstrom nach festen Regeln prüft. Für die meisten Haushalte erledigt der Router einen Teil dieser Arbeit bereits. Die eigentliche Frage lautet deshalb nicht, ob eine Firewall nötig ist, sondern ob der zusätzliche Aufwand eines zweiten Geräts das verbleibende Risiko im eigenen Netz rechtfertigt — etwa durch Home-Office-Rechner, Kameras oder ein Dutzend Smart-Home-Geräte.
Warum eine Hardware-Firewall für zuhause sinnvoll sein kann
Vor zehn Jahren bestand ein typisches Heimnetzwerk aus einem Router, einem Laptop und einem Smartphone. Heute hängen daran oft Fernseher, Saugroboter, Steckdosen, Türklingeln, Spielkonsolen und ein Dienstrechner des Arbeitgebers. Jedes dieser Geräte spricht mit Servern im Internet, und viele davon bekommen nach dem Kauf kaum noch Updates. Der Router lässt sie untereinander frei kommunizieren, weil er das gesamte lokale Netz als vertrauenswürdig behandelt.
Genau an dieser Stelle setzt eine Hardwarefirewall an. Sie trennt das Netz in Zonen, protokolliert Verbindungen und blockiert Verkehr, der nicht ausdrücklich erlaubt ist — auch innerhalb des eigenen Hauses. Der Nutzen hängt weniger von der Zahl der Geräte ab als von ihrer Art.
Home-Office: fremde Daten im privaten Netz
Wer von zuhause arbeitet, verarbeitet häufig Kundendaten, Verträge oder Zugänge zu Firmensystemen. Ein kompromittierter Fernseher im selben Netzsegment kann den Datenverkehr des Dienstlaptops zwar meist nicht entschlüsseln, aber er kann das Netz nach offenen Diensten absuchen und Schwachstellen ausnutzen. Eine Firewall, die den Arbeitsrechner in ein eigenes Segment legt, verkleinert diese Angriffsfläche. Sie ersetzt allerdings keine sauberen Zugangsdaten: Ohne starke, einzigartige Passwörter hilft auch die beste Netztrennung wenig. Wie sich das mit vertretbarem Aufwand organisieren lässt, zeigt der Beitrag über sichere Passwortmanager für PC und Smartphone.
Smart Home: Geräte, die niemand aktualisiert
Das größere Risiko liegt in der Regel bei IoT-Geräten — also vernetzten Alltagsgeräten wie Kameras, Lampen oder Thermostaten. Ihre Firmware stammt oft von Zulieferern, Sicherheitslücken werden spät oder nie geschlossen, und eine Bedienoberfläche für Updates fehlt mitunter ganz. Eine Firewall kann solche Geräte in ein abgeschottetes Netz verschieben, aus dem sie zwar ihre Cloud erreichen, aber keinen Rechner im Hauptnetz. Fällt ein solches Gerät einem Angreifer in die Hände, bleibt der Schaden auf das isolierte Segment begrenzt.
Hardware- vs. Software-Firewall: die wichtigsten Unterschiede
Eine Software-Firewall läuft auf dem Endgerät selbst. Windows bringt mit der Windows Defender Firewall eine solche Lösung mit, macOS und viele Linux-Distributionen ebenfalls. Sie kennt die Programme auf dem Rechner und kann deshalb festlegen, welche Anwendung ins Netz darf. Ihr Nachteil: Sie schützt nur das Gerät, auf dem sie installiert ist, und wird mit diesem Gerät kompromittiert. Für einen Fernseher oder eine Überwachungskamera gibt es keine Software-Firewall, die man selbst installieren könnte.
Eine Hardware-Firewall — im Fachjargon oft Security Appliance genannt — arbeitet dagegen an der Netzgrenze. Sie sieht den Verkehr aller Geräte, unabhängig vom Betriebssystem, kennt aber keine einzelnen Programme auf den Rechnern. Beide Ansätze ergänzen sich, statt einander zu ersetzen.
| Kriterium | Software-Firewall | Hardware-Firewall |
|---|---|---|
| Ort | auf dem einzelnen Endgerät | zwischen Internet und Heimnetz |
| Schützt | nur das eigene Gerät | alle angeschlossenen Geräte |
| Sicht auf Programme | ja, pro Anwendung | nein, nur Adressen, Ports, Protokolle |
| IoT-Geräte | nicht möglich | ja, über Regeln und Segmente |
| Zusatzkosten | meist im Betriebssystem enthalten | Gerät, Strom, Einrichtungszeit |
| Wartung | über Betriebssystem-Updates | eigene Updates und Regelpflege |
Ob eine Hardware-Firewall für zuhause sinnvoll ist, entscheidet sich also an der Frage, wie viele Geräte im Netz keine eigene Schutzschicht tragen können. Bei zwei Laptops und einem Smartphone fällt die Antwort anders aus als bei zwanzig vernetzten Geräten und einem Firmenrechner.
Was eine Security Appliance über den Router hinaus leistet
Jeder handelsübliche Router filtert eingehende Verbindungen. Er nutzt dafür NAT (Network Address Translation — die Übersetzung vieler interner Adressen auf eine öffentliche) und Stateful Packet Inspection, also die Prüfung, ob ein eingehendes Paket zu einer zuvor von innen aufgebauten Verbindung gehört. Unaufgeforderte Anfragen aus dem Internet laufen damit ins Leere. Eine dedizierte Firewall geht in drei Punkten weiter: Sie erkennt Angriffsmuster, sie filtert nach Inhalten und Zielen, und sie regelt den Verkehr zwischen Segmenten des eigenen Netzes.
UTM, IDS und IPS kurz erklärt
UTM steht für Unified Threat Management und bezeichnet Geräte, die mehrere Schutzfunktionen bündeln: Paketfilter, Webfilter, Virenscan, VPN und Angriffserkennung. Ein IDS (Intrusion Detection System) vergleicht den Datenverkehr mit Signaturen bekannter Angriffe und meldet Treffer. Ein IPS (Intrusion Prevention System) geht einen Schritt weiter und verwirft verdächtige Pakete sofort. In Open-Source-Firewalls übernimmt diese Aufgabe häufig die Software Suricata.
Die Grenze dieser Technik ist die Verschlüsselung: Der Großteil des Webverkehrs läuft heute über HTTPS, und in verschlüsselte Inhalte schaut ein IPS nur, wenn man TLS-Inspektion einrichtet — was im Privathaushalt Zertifikatsprobleme und Datenschutzfragen aufwirft. Wirksamer ist für viele Haushalte ein DNS-basierter Filter, der Anfragen an bekannte Schadsoftware- und Tracking-Domains schon bei der Namensauflösung blockiert. Das verbessert neben der Sicherheit auch die Privatsphäre, weil Fernseher und Apps weniger Nutzungsdaten absetzen können.
VLAN-Segmentierung für das Smart Home
Ein VLAN (Virtual Local Area Network) teilt ein physisches Netz in mehrere logische Netze auf. Eine typische Aufteilung im Haushalt sieht vier Segmente vor: ein Hauptnetz für Rechner und Smartphones, ein Arbeitsnetz für den Dienstlaptop, ein IoT-Netz für Smart-Home-Geräte und ein Gastnetz. Die Firewall legt fest, welches Segment mit welchem sprechen darf. Damit das funktioniert, braucht es neben der Firewall einen VLAN-fähigen Switch und Access Points, die mehrere WLAN-Namen auf unterschiedliche VLANs abbilden. Dieser Teil des Projekts kostet oft mehr Zeit als die Firewall selbst.
Fritzbox & Co.: Reicht der integrierte Schutz im Router aus?
In Deutschland steht in vielen Haushalten eine Fritzbox. Ihre Firewall blockiert unaufgeforderte Verbindungen aus dem Internet, sie erhält vom Hersteller regelmäßig Updates für FRITZ!OS und bietet mit dem Gastzugang ein getrenntes Netz für Besucher. Wer Portfreigaben sparsam einsetzt, automatische Freigaben durch Geräte per UPnP im Blick behält und die Box aktuell hält, hat bereits eine solide Grundabsicherung gegen Angriffe von außen.
Für feinere Regeln reicht das allerdings nicht. Die Fritzbox unterscheidet im Wesentlichen zwischen Heimnetz und Gastnetz; frei definierbare Zonen mit eigenen Regeln, ein IPS oder eine detaillierte Protokollierung einzelner Verbindungen bietet sie nicht. Ausgehenden Verkehr filtert sie vor allem über die Kindersicherung, nicht über ein Regelwerk für Geräte. Wer etwa einer Kamera verbieten will, mit dem Hauptnetz zu sprechen, kommt mit Bordmitteln nur über den Gastzugang weiter — und muss in Kauf nehmen, dass die Steuerung aus dem Hauptnetz dann ebenfalls schwieriger wird.
Die Firewall-Hardware für zuhause wird deshalb in der Regel nicht anstelle der Fritzbox eingesetzt, sondern dahinter. Die Box bleibt Modem und Telefonanlage, die Firewall übernimmt das Regelwerk im Heimnetzwerk. Wer das WLAN ohnehin über mehrere Fritzbox-Geräte aufspannt, sollte die Topologie vorher klären; der Beitrag zur Einrichtung einer Fritzbox als Mesh-Repeater per WLAN beschreibt, wie das Mesh aufgebaut ist.
Hardware-Firewall hinter der Fritzbox betreiben
Das häufigste Szenario in deutschen Haushalten ist eine Kaskade: Fritzbox am Anschluss, dahinter die Firewall, dahinter das eigentliche Netz. Die Einrichtung folgt fünf Schritten.
- WAN-Anschluss verbinden: Der WAN-Port der Firewall wird mit einem LAN-Port der Fritzbox verbunden. Die Firewall bezieht dort eine Adresse per DHCP.
- Adressbereiche trennen: Das Netz hinter der Firewall braucht einen anderen Adressbereich als die Fritzbox, etwa 192.168.10.0/24 statt des Fritzbox-Standards 192.168.178.0/24. Gleiche Bereiche führen zu Routingfehlern.
- Doppeltes NAT entschärfen: Beide Geräte übersetzen Adressen. Für die meisten Anwendungen ist das unkritisch; Spielkonsolen, Internettelefonie oder eingehende VPN-Verbindungen haben damit aber Probleme. Abhilfe schafft die Fritzbox-Funktion „Exposed Host“, die alle eingehenden Verbindungen an die Firewall weiterleitet. Diese übernimmt dann den Schutz allein — die Regeln müssen also stimmen, bevor die Option aktiv wird.
- WLAN der Fritzbox abschalten oder umwidmen: Bleibt das WLAN der Box aktiv, landen Geräte vor der Firewall und umgehen sie. Entweder wird es deaktiviert, oder es dient nur als Gastnetz.
- Regeln schrittweise aufbauen: Zuerst alles erlauben und protokollieren, dann Segment für Segment sperren. Wer am ersten Abend alles verbietet, sucht am zweiten Abend, warum der Drucker nicht mehr druckt.
Lösungen für Profis: Sophos Firewall Home Edition und Alternativen
Wer eine dedizierte Firewall betreiben will, hat zwei Wege: ein fertiges Gerät mit vorinstallierter Software oder einen kleinen Rechner mit mindestens zwei Netzwerkanschlüssen, auf dem eine Firewall-Distribution läuft. Der zweite Weg ist im Heimbereich verbreitet, weil die bekannten Systeme kostenlos sind.
Die Sophos Firewall Home Edition ist die kostenlose Variante der kommerziellen Sophos-Firewall für den privaten Einsatz. Sie wird auf eigener x86-Hardware installiert, setzt eine Registrierung beim Hersteller voraus und bringt Funktionen mit, die sonst in Unternehmensgeräten stecken: IPS, Webfilter, Anwendungskontrolle und VPN. Laut Hersteller ist sie in der Hardwarenutzung begrenzt, unter anderem auf vier Prozessorkerne und 6 GB Arbeitsspeicher; den aktuellen Stand sollten Sie vor dem Kauf passender Hardware auf der Sophos-Seite prüfen. Die Oberfläche ist umfangreich und richtet sich an Administratoren.
| System | Basis | Lizenz | Einordnung |
|---|---|---|---|
| Sophos Firewall Home Edition | eigenes Sophos-System | kostenlos, nur privat, Registrierung | großer Funktionsumfang, Unternehmenslogik |
| OPNsense | FreeBSD | Open Source | aktive Entwicklung, IPS über Suricata |
| pfSense CE | FreeBSD | Open Source | lange etabliert, große Community |
| IPFire | Linux | Open Source | schlank, Zonenmodell mit farbigen Netzen |
Einschätzung des Autors: Für die meisten Heimnetze ist OPNsense der pragmatische Einstieg, weil Updates über die Oberfläche laufen und die Dokumentation typische Heimszenarien abdeckt. Sophos lohnt sich für alle, die beruflich mit Sophos arbeiten und das System zuhause kennenlernen wollen. Wichtiger als die Wahl des Systems ist die Hardware: Netzwerkkarten mit gut unterstützten Chipsätzen und genug Rechenleistung, damit ein aktives IPS die Bandbreite des Anschlusses nicht spürbar drosselt.
Kosten, Aufwand und Risiken
Die Software ist in allen genannten Fällen kostenlos, das Gerät nicht. Hinzu kommen Strom, gegebenenfalls ein VLAN-fähiger Switch und vor allem Zeit. Eine Beispielrechnung für den Strom: Ein Gerät, das dauerhaft 10 Watt aufnimmt, verbraucht im Jahr rund 88 Kilowattstunden. Bei einem angenommenen Preis von 35 Cent pro Kilowattstunde sind das gut 30 Euro jährlich. Wie sich solche Dauerverbraucher in größerem Maßstab summieren, zeigt der Beitrag über Green IT im Mittelstand.
Schwerer wiegt der Betrieb. Eine Firewall ist kein Gerät, das man einmal einrichtet und vergisst. Sie braucht Updates, die Regeln müssen mit jedem neuen Gerät angepasst werden, und bei einem Ausfall steht das gesamte Haushaltsnetz still. Wer als Einziger die Konfiguration versteht, sollte sie dokumentieren, damit andere Haushaltsmitglieder im Notfall wenigstens zur Fritzbox zurückwechseln können.
Ein weiteres Risiko ist falsche Sicherheit. Eine schlecht gepflegte Firewall mit veralteter Software kann selbst zur Schwachstelle werden, und eine Kaskade mit aktivem „Exposed Host“ ist ohne funktionierende Regeln schlechter geschützt als die Fritzbox allein. Phishing-Mails, schwache Passwörter oder fehlende Backups löst ohnehin kein Gerät an der Netzgrenze.
Fazit: Lohnt sich die Investition in eine dedizierte Firewall?
Für einen Haushalt mit wenigen, aktuell gehaltenen Geräten lautet die nüchterne Antwort: eher nein. Eine aktuelle Fritzbox oder ein vergleichbarer Router, Software-Firewalls auf den Rechnern, regelmäßige Updates und ein Gastnetz für Besucher und wenig vertrauenswürdige Geräte decken das typische Risiko ab.
Eine Hardware-Firewall für zuhause lohnt sich dagegen, wenn mindestens einer von drei Punkten zutrifft: Im Netz arbeitet ein Rechner mit sensiblen beruflichen Daten, es laufen viele Smart-Home-Geräte mit unklarer Update-Lage, oder Sie wollen Verkehr protokollieren und gezielt filtern — etwa um Tracking durch Fernseher zu unterbinden. In diesen Fällen bringt die Segmentierung einen klaren Gewinn: Ein kompromittiertes Gerät erreicht nicht mehr das ganze Netz.
Der Preis dafür ist weniger das Gerät als die Zeit für Einrichtung und Pflege. Wer diese Zeit nicht aufbringen will, ist mit einem gut konfigurierten Router besser bedient als mit einer Firewall, die nach dem ersten Jahr niemand mehr aktualisiert.
Häufige Fragen (FAQ)
Häufige Fragen
- 01Ist eine Hardware-Firewall für Privathaushalte sinnvoll?
- Für Haushalte mit wenigen, aktuell gehaltenen Geräten reicht meist der Schutz eines aktuellen Routers plus Software-Firewalls auf den Rechnern. Sinnvoll wird eine Hardware-Firewall, wenn im Netz ein Rechner mit sensiblen beruflichen Daten arbeitet, viele Smart-Home-Geräte mit unklarer Update-Lage laufen oder Verkehr gezielt protokolliert und gefiltert werden soll.
- 02Was ist der Unterschied zwischen Hardware- und Software-Firewall?
- Eine Software-Firewall läuft auf dem einzelnen Endgerät, kennt dessen Programme und schützt nur dieses Gerät. Eine Hardware-Firewall sitzt an der Netzgrenze, sieht den Verkehr aller Geräte unabhängig vom Betriebssystem und kann auch Kameras oder Fernseher schützen, auf denen sich keine eigene Firewall installieren lässt. Beide ergänzen sich.
- 03Welche Hardware-Firewall eignet sich für das Heimnetzwerk?
- Verbreitet ist ein kleiner Rechner mit mindestens zwei Netzwerkanschlüssen, auf dem eine kostenlose Firewall-Software läuft, etwa OPNsense, pfSense CE, IPFire oder die Sophos Firewall Home Edition. Entscheidend sind gut unterstützte Netzwerkchips und genug Rechenleistung, damit Funktionen wie ein IPS die Anschlussbandbreite nicht spürbar bremsen.
- 04Schützt eine Fritzbox ausreichend vor Angriffen?
- Gegen unaufgeforderte Verbindungen aus dem Internet bietet eine aktuelle Fritzbox mit sparsam gesetzten Portfreigaben eine solide Grundabsicherung. Frei definierbare Netzzonen, Angriffserkennung per IPS oder eine detaillierte Verbindungsprotokollierung bietet sie nicht; zur Trennung von Geräten steht im Wesentlichen nur der Gastzugang zur Verfügung.
- 05Welche Vorteile bietet eine Sophos Firewall Home Edition?
- Die Home Edition ist für den privaten Einsatz kostenlos und bringt Funktionen aus dem Unternehmensbereich mit, darunter IPS, Webfilter, Anwendungskontrolle und VPN. Sie läuft auf eigener x86-Hardware, setzt eine Registrierung beim Hersteller voraus und ist laut Hersteller unter anderem auf vier Prozessorkerne und 6 GB Arbeitsspeicher begrenzt.
- 06Kann man eine Hardware-Firewall hinter einer Fritzbox betreiben?
- Ja, das ist in Deutschland das häufigste Szenario. Der WAN-Port der Firewall wird an einen LAN-Port der Fritzbox angeschlossen, das Netz dahinter erhält einen eigenen Adressbereich. Probleme durch doppeltes NAT lassen sich mit der Fritzbox-Funktion Exposed Host lösen, und das WLAN der Box sollte abgeschaltet oder nur als Gastnetz genutzt werden.